

 Global
 Belgium
 Denmark
 Finland
 Germany
 Malaysia
 Netherlands
 Norway
 Poland
 Sweden
 UK
Oktober 27, 2026 — Schwachstellenmanagement
PHP2Shell ist kein Patch-Problem. Es ist ein Asset-Management-Problem.
Als am 21. Oktober die kritischen PHP-Schwachstellen bekannt wurden, wie lange hätten Sie...
Oktober 21, 2026 — Unternehmensnews
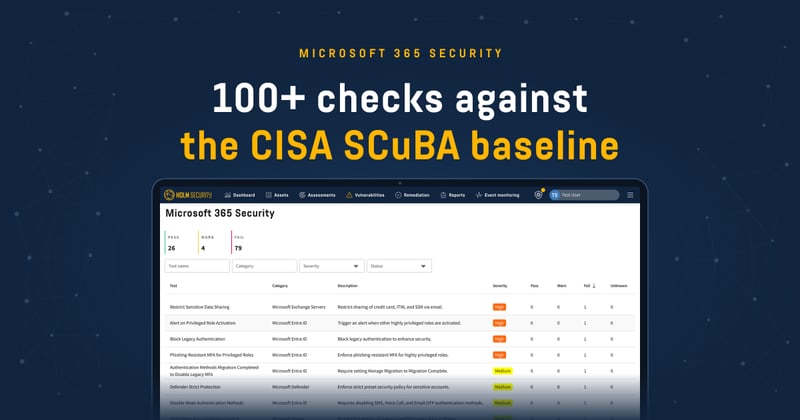
Microsoft 365 Security Assessment: Was wird geprüft & was übersieht der Secure Score
Im Mai 2026 veröffentlichte das Sicherheitsteam von Microsoft eine Breach-Fallstudie. Das...
Oktober 20, 2026 — Schwachstellenmanagement
NIS2-Anforderungen an das Schwachstellenmanagement: Das fordert § 30 BSIG von KMU
NIS2-Anforderungen an das Schwachstellenmanagement: Was § 30 BSIG von KMU verlangt Das...
Holm Security nutzt KI, um Entwürfe für Schwachstellentests aus Vulnerability Threat Intelligence zu destillieren und diese dann mit dem Security-Research-Team...
 September 29, 2026 — Schwachstellenmanagement
Mehr als drei Jahre - So lange halten sich kritische Sicherheitslücken in industriellen Systemen
Holm Securitys Research-Team hat Sicherheitslücken in OT-Umgebungen beobachtet und festgestellt, dass kritische Sicherheitslücken nicht selten älter als drei...
 September 14, 2026 — Schwachstellenmanagement
Schwachstellenmanagement im Mittelstand: So gelingt die Umsetzung mit kleinen IT-Teams
Man braucht kein SOC, um wirkungsvolles Schwachstellenmanagement im Mittelstand zu realisieren. Vielmehr benötigt man eine Plattform, welche nicht davon...
 September 7, 2026 — Schwachstellenmanagement
Warum ein SCADA-Scanner allein OT-Umgebungen nicht vor Cyberangriffen schützt
Die Air Gap, welche OT früher geschützt hat, und auf die sich viele Unternehmen noch verlassen, ist weitgehend verschwunden. Industrie 4.0 und...
 August 11, 2026 — Schwachstellenmanagement
CyberGovSecure und Schwachstellenmanagement: Was steckt hinter dem neuen Cyber Security-Programm des Bundes?
Die Ursache: NIS2 in Deutschland Um CyberGovSecure zu verstehen, muss man das rechtliche Fundament darunter verstehen. NIS2 ist die EU-Richtlinie, die die...
 Juli 31, 2026 — Schwachstellenmanagement
Standardpasswörter scannen: Warum es sie gibt – und wie Sie sie sicher finden
Könnten Sie gerade jetzt jedes Gerät in Ihrem Netzwerk benennen oder darauf wetten, dass Ihre CMDB aktuell und lückenlos ist? Könnten Sie dann bestätigen, dass...