

 Global
 Belgium
 Denmark
 Finland
 Germany
 Malaysia
 Netherlands
 Norway
 Poland
 Sweden
 UK
Effektive Ransomware-Prävention erfordert weit mehr als reines Patch-Management. Patches schließen zwar bekannte Einfallstore, sie beheben jedoch keine Fehlkonfigurationen in Active Directory (AD) und Microsoft 365 (M365) – genau jene Schwachstellen im Identitätsmanagement, die es Angreifern erlauben sich, nachdem sie Zugriff auf Ihre Infrastruktur erhalten haben, im gesamten Unternehmensnetzwerk auszubreiten.
Die Angriffsserie der Warlock-Ransomware verdeutlicht diese Mechanik. Im Juli 2025 nutzten Angreifer kritische Schwachstellen in On-Premises-SharePoint-Servern aus (bekannt als ToolShell). Microsoft identifizierte dabei mehrere Akteure, darunter die GruppeStorm-2603. Nach dem Erstzugriff extrahierten die Angreifer Passwörter aus dem Arbeitsspeicher der Server. Anschließend missbrauchten sie Gruppenrichtlinien (Group Policy Objects, GPOs), um die Warlock-Ransomware flächendeckend auszuführen. Die eigenen IT-Verwaltungswerkzeuge der Opfer wurden so zur Waffe.
Warlock ist kein Einzelfall. Untersuchungen unseres Security Research Teams zeigen, dass Ransomware-Gruppen immer wieder dieselben Systemkategorien ausnutzen: VPNs, File-Transfer-Lösungen, SharePoint-Instanzen, Backup-Server und Hypervisoren. Alle diese Systeme verfügen über eine gemeinsame Eigenschaft: hochgradig vertrauenswürdigen Zugriff auf das restliche Netzwerk. Genau diesen Zugriff wollen Angreifer erlangen.
|
Die wichtigsten Erkenntnisse
|
Wie läuft ein typischer Ransomware-Angriff ab?
Die meisten Ransomware-Angriffe gliedern sich in drei zentrale Phasen:
- Erstzugriff (Initial Access): Angreifer nutzen Phishing-E-Mails, gestohlene Zugangsdaten oder bekannte Schwachstellen in internetbasierten Systemen.
- Identitätsübernahme und Analyse: Angreifer erlangen weitere Zugangsdaten und sichern sich administrative Rechte in Active Directory sowie häufig in Microsoft 365. Sie analysieren die Infrastruktur und identifizieren Backup-Lösungen.
- Ausbreitung und Sabotage der Wiederherstellungsmöglichkeiten: Die Ransomware wird auf möglichst vielen Systemen platziert; parallel werden gefundene Backup-Infrastrukturen gezielt neutralisiert..
Laut dem Sophos State of Ransomware Report 2026 (Befragung von 2.158 IT- und Cybersecurity-Verantwortlichen) waren schädliche E-Mails (26 %), Phishing (24 %), kompromittierte Zugangsdaten (23 %) und ausgenutzte Schwachstellen (18 %) die häufigsten Ursachen für Sicherheitsvorfälle.
Obwohl ausgenutzte Schwachstellen prozentual an letzter Stelle rangieren, ist ihre strategische Bedeutung enorm. Betroffen sind meist VPNs, File-Transfer-Systeme, Collaboration-Plattformen und Backup-Server. Diese Systeme sind direkt aus dem Internet erreichbar oder verwalten hochgradig privilegierte Zugriffe und sind eng mit Active Directory verknüpft. Da der laufende Betrieb stark von ihnen abhängt, werden Patches hier oft verzögert eingespielt. Ein ungepatchter VPN-Zugang bietet einem Angreifer dieselben Privilegien wie ein valider Mitarbeiter-Login.
Hier liegt jedoch auch die Chance für die IT-Sicherheit: Mitarbeiter, die auf Phishing-Links klicken, lassen sich schwer patchen, eine VPN-Lösung hingegen schon. Der KEV-Katalog der US-Cybersicherheitsbehörde CISA listet Schwachstellen auf, die in der Praxis aktiv ausgenutzt werden. Bekannte Sicherheitslücken gehören zu den wenigen Einfallstoren, die sich proaktiv schließen lassen, bevor Schaden entsteht.
Wie breitet sich Ransomware im Netzwerk aus?
Ransomware breitet sich aus, indem Angreifer die Kontrolle über vertrauenswürdige Konten übernehmen. Sie bewegen sich vom Erstzugangspunkt weiter ins Netz und erweitern Schritt für Schritt ihre Berechtigungen (Privilege Escalation). In allen nachfolgenden Beispielen war der Erstzugriff nur der Ausgangspunkt: Schwache Active-Directory-Konfigurationen ermöglichten die Eskalation.
Akira-Ransomware: Vom VPN zu Administrator-Passwörtern
Gemäß einer gemeinsamen Warnmeldung der CISA und Partnerbehörden verschafft sich die Akira-Gruppe häufig Zugriff über VPN-Zugänge ohne Mehrfaktor-Authentifizierung (MFA). Hierzu nutzte die Gruppe unter anderem Schwachstellen in VPN-Produkten von Cisco und SonicWall.
Im Netzwerk wendet Akira die sogenannte Kerberoasting-Technik an, um Zugangsdaten zu stehlen. Kerberoasting zielt auf Dienstkonten (Service Accounts) in Active Directory ab. Angreifer knacken die schwachen Passwörter dieser Dienstkonten offline und melden sich anschließend als legitime Nutzer an. Im nächsten Schritt erstellt Akira neue Domänen-Konten und fügt diese der Administrator-Gruppe hinzu.
Die Schwachstelle: Dienstkonten mit schwachen Passwörtern, die anfällig für Kerberoasting sind.
Die Passwortquelle: Backup-Server
Akira nutzte zudem Schwachstellen in Veeam Backup & Replication aus. Eine davon (CVE-2023-27532) erlaubte es nicht authentifizierten Benutzern, verschlüsselte Zugangsdaten aus der Konfigurationsdatenbank des Backup-Servers abzufragen.
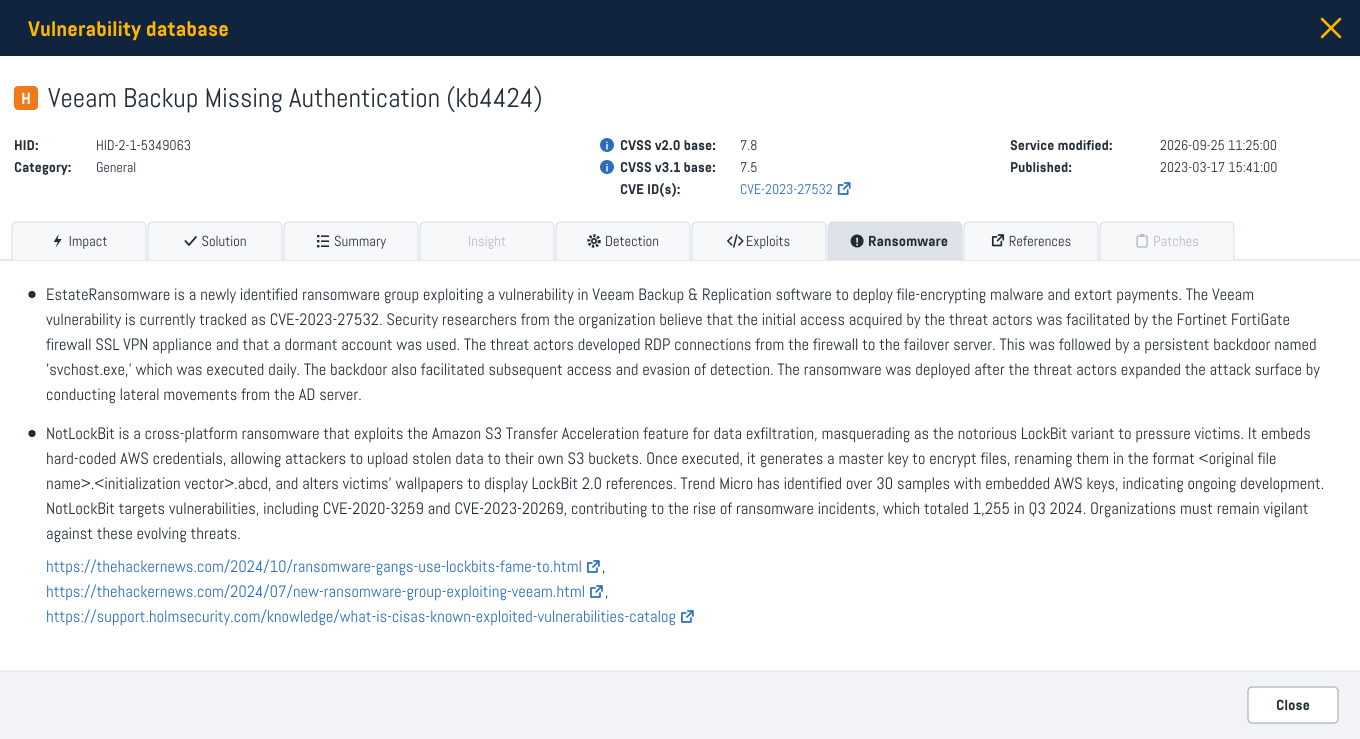
Da Backup-Server Zugriff auf alle zu sichernden Systeme benötigen, sind die dort hinterlegten Zugangsdaten meist mit umfassenden Privilegien versehen. Gestohlene Backup-Zugangsdaten richten extremen Schaden an, wenn im Unternehmen zu viele Admin-Konten existieren oder kompromittierte Passwörter niemals ablaufen.
Die Schwachstelle: Eine übermäßige Anzahl an Admin-Konten und kompromittierte Passwörter ohne Ablaufdatum.
Warlock: Ransomware-Verteilung via GPO
Der eingangs erwähnte SharePoint-Angriff folgte demselben Muster. Laut Microsoft nutzte die Gruppe Storm-2603 das Tool Mimikatz, um Zugangsdaten aus dem Arbeitsspeicher von Servern zu extrahieren. Mit diesen Rechten veränderte die Gruppe Gruppenrichtlinienobjekte (Group Policy Objects, GPOs), um die Warlock-Ransomware flächendeckend zu verteilen.
Wer Berechtigungen zum Bearbeiten von GPOs besitzt, kann Code auf jedem verbundenen System ausführen. Rechte für Gruppenrichtlinien sind daher genauso kritisch wie Domänen-Admin-Rechte, werden in der Praxis jedoch selten ebenso streng überwacht.
Die Schwachstelle: Zu viele Personen und Konten mit Schreibrechten auf Gruppenrichtlinien.
Ransomware-Prävention: Diese 5 Punkte sollten Sie jenseits von Patches im Auge haben:
Angreifern ist die Unterscheidung zwischen Schwachstellen und Fehlkonfigurationen egal. Diese werden zu einen Angriffspfad kombiniert, um das Ziel zu erreichen. IT-Teams müssen daher beide Dimensionen an einer zentralen Stelle analysieren und nach Risiko priorisieren. Dafür sollten Sie sich folgende Fragen stellen:
- Werden Ihre internetbasierten Systeme kontinuierlich auf Schwachstellen geprüft, die bekanntermaßen bei Ransomware-Angriffen genutzt werden?
- Welche Dienstkonten in Ihrem Active Directory sind anfällig für Kerberoasting?
- Wie viele Admin-Konten existieren in Ihrem Netzwerk und gibt es Konten mit laschen Passwortrichtlinien?
- Welche Konten verfügem über Berechtigungen zur Änderung von Gruppenrichtlinien (GPOs)?
- Sind Ihre Microsoft-365-Admin-Konten als Cloud-only konfiguriert, mit MFA geschützt und in ein Monitoring sowie Alerts eingebunden?
Durchbrechen Sie mit Holm Security die Angriffskette
Holm Security überwacht alle Aspekte Ihrer Angriffsfläche auf einer zentralen Plattform:
-
Bekannte Exploits & Ransomware: Holm Security kennzeichnet gefundene Schwachstellen in Ihrem Report automatisch, wenn ein bekannter Exploit existiert oder die Lücke in Ransomware-Kampagnen eingesetzt wird. Wir überwachen hierzu Quellen wie die KEV-Kataloge von CISA und VulnCheck, Exploit-DB und Metasploit sowie proprietäre Berichte unseres Security Research Teams.
-
Active Directory Security: Schützt vor der Domänenübernahme durch die Identifizierung von Konfigurationsfehlern. Die Lösung prüft AD-Strukturen auf Kerberoasting-Anfälligkeiten, exzessive Admin-Rechte, schwache Passwörter und zu weit gefasste GPO-Privilegien.
-
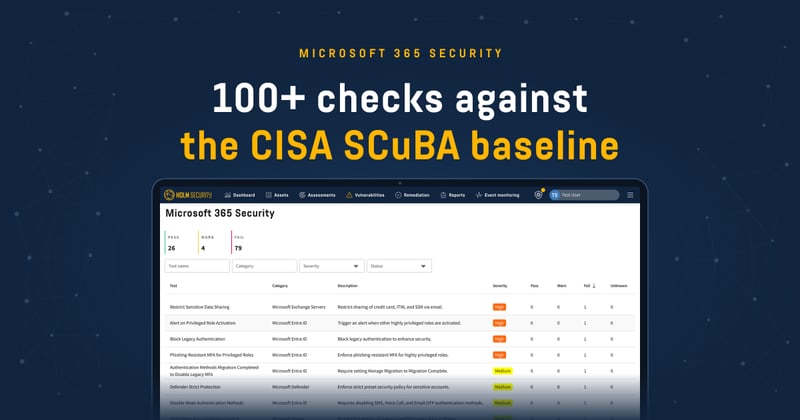
Microsoft 365 Security:Überprüft M365-Tenants anhand der unabhängigen CISA Microsoft 365 Security Baselines. Erkennt aus On-Premises synchronisierte Admin-Konten, fehlende MFA, unzureichende Alerts und Schwachstellen im Phishing-Schutz.
-
Phishing Simulation & Awareness Training: Stärkt die menschliche Firewall, um Angriffsversuche über den Hauptvektor E-Mail frühzeitig abzuwehren.
Alle Ergebnisse fließen im Security Center zusammen, wo Schwachstellen und Konfigurationsfehler gemeinsam bewertet und nach Risiko priorisiert werden.
Kürzlich in Ransomware-Kampagnen genutzte Schwachstellen
| Schwachstelle | Produkt | Ransomware Gruppe |
| CVE-2023-4966 (Citrix Bleed) | Citrix NetScaler | LockBit |
| CVE-2023-34362 | MOVEit Transfer | Cl0p |
| CVE-2025-61882 | Oracle E-Business Suite | Cl0p |
| CVE-2025-10035 | GoAnywhere MFT | Medusa |
| CVE-2025-53770 (ToolShell) | Microsoft SharePoint | Warlock |
| CVE-2024-40766 | SonicWall SSL VPN | Akira |
| CVE-2023-20269 | Cisco ASA/FTD VPN | Akira |
| CVE-2024-37085 | VMware ESXi | Akira, Black Basta |
| CVE-2024-40711, CVE-2023-27532 | Veeam Backup & Replication | Akira |
Holm Security bietet automatisierte Tests für alle in dieser Tabelle aufgeführten Schwachstellen.
Möchten Sie erfahren, wie Holm Security Ihre Infrastruktur schützt? Vereinbaren Sie eine Demo mit unseren Experten.
FAQ
-
Was ist die Hauptursache für Ransomware-Angriffe?
Laut dem Sophos State of Ransomware Report 2026 verursachten schädliche E-Mails und Phishing die Hälfte aller Ransomware-Meldungen (26 % E-Mails, 24 % Phishing). Dahinter folgten kompromittierte Zugangsdaten (23 %) und das Ausnutzen bekannter Schwachstellen (18 %).
-
Kann Schwachstellenmanagement Ransomwareangriffe verhindern?
Ein effektives Schwachstellenmanagement schließt primäre Einfallstore, insbesondere bei öffentlich erreichbaren Systemen. Ein umfassender Exposure Management-Ansatz erweitert diesen Schutz um die Erkennung von Fehlkonfigurationen in Active Directory und Microsoft 365. Ein einzelnes Tool kann Angriffe nie zu 100 % verhindern, die Kombination senkt das Risiko jedoch drastisch.
-
Warum zielen Ransomware-Gruppen auf Active Directory-Zugriff ab?
Active Directory steuert Zugriffsrechte in Windows-Netzwerken. Angreifer mit administrativen AD-Rechten können neue Konten anlegen, weitere Zugangsdaten abgreifen und Ransomware über Gruppenrichtlinien (GPO) automatisiert im gesamten Unternehmen verteilen.
-
Was ist Kerberoasting?
Kerberoasting ist ein Angriff auf Active-Directory-Dienstkonten (Service Accounts). Angreifer fordern verschlüsselte Kerberos-Tickets an und erraten die Passwörter der Konten dann offline. Konten mit schwachen Passwörtern sind besonders gefährdet.
-
Verhindert die Multifaktor-Authentifizierung (MFA) Ransomwareangriffe?
MFA erschwert den Missbrauch gestohlener Passwörter erheblich. Angriffe, die direkte Software-Schwachstellen ausnutzen, werden durch MFA jedoch nicht gestoppt. Daher entfaltet MFA ihre maximale Wirkung erst in Kombination mit regelmäßigem Patching und Konfigurations-Audits.