

 Global
 Belgium
 Denmark
 Finland
 Germany
 Malaysia
 Netherlands
 Norway
 Poland
 Sweden
 UK
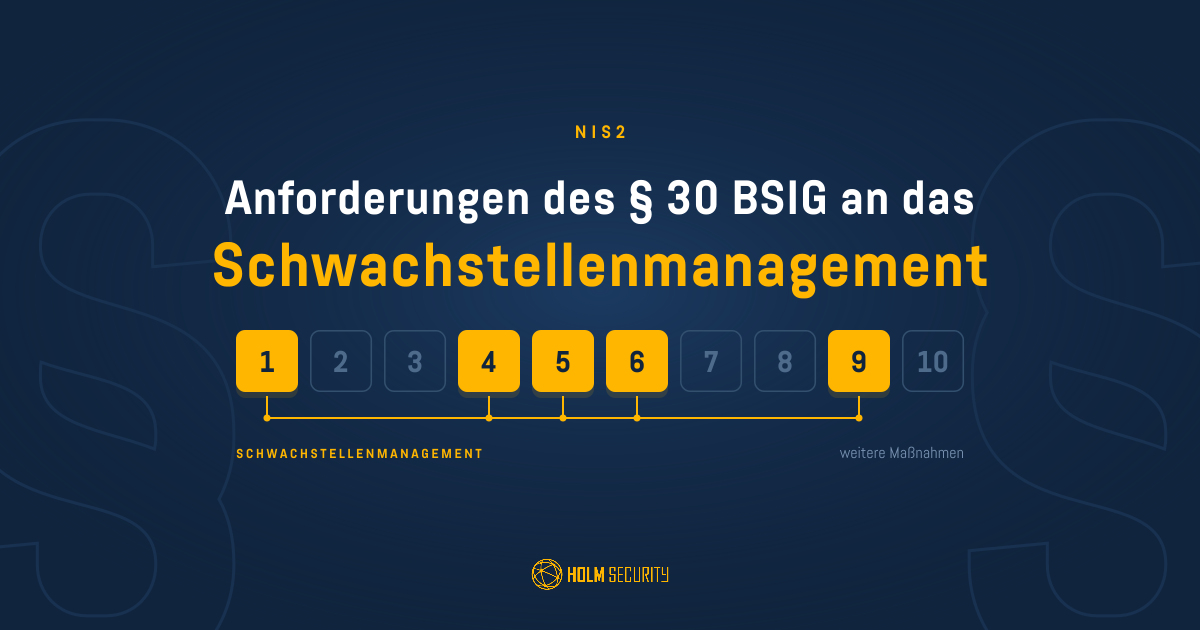
NIS2-Anforderungen an das Schwachstellenmanagement:
Was § 30 BSIG von KMU verlangt
Das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) ist am 6. Dezember 2025 in Kraft getreten. Damit überwacht das BSI nun bei rund 29.500 Einrichtungen, statt bisher etwa 4.500, darunter viele Unternehmen aus dem Mittelstand.
Zur BSI-Pressemitteilung zum Inkrafttreten.
Konzerne mit eigenem Security Operations Center (SOC) mussten vor allem bestehende Prozesse anpassen. Im Mittelstand betreuen oft wenige Generalisten die gesamte IT, vom Server bis zum Helpdesk. Für sie stellen sich praktische Fragen. Was verlangt das Gesetz konkret? Und wie setzt man es um, ohne ein eigenes Security-Team aufzubauen?
Dieser Beitrag zeigt, was § 30 BSIG zum Schwachstellenmanagement sagt. Er enthält eine Checkliste und zeigt, wo kontinuierliche IT- und OT-Scans helfen.
Was fordert § 30 BSIG im Bezug auf das Schwachstellenmanagement?
§ 30 BSIG verpflichtet “besonders wichtige” und “wichtige” Einrichtungen zu geeigneten, verhältnismäßigen und wirksamen technischen und organisatorischen Maßnahmen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der Systeme zu vermeiden, die sie für die Erbringung ihrer Dienste nutzen und um die Auswirkungen von Sicherheitsvorfällen möglichst gering zu halten. Diese Maßnahmen sollen den aktuellen Stand der Technik entsprechen und Organisationen müssen die Einhaltung dokumentieren.
Zum Gesetzestext von § 30 BSIG.
Die Hinweise des BSI zu Punkt 5 in Absatz 2 sind konkret auf das Schwachstellenmanagement bezogen. Sie nennen das regelmäßige Scannen von Systemen auf bekannte Sicherheitslücken, die Bewertung ihrer Kritikalität und die Dokumentation aller gefundenen Schwachstellen und umgesetzten Maßnahmen.
Erfahren Sie mehr zu Sicherheitsmaßnahmen und Schwachstellenmanagement lesen im BSI-Beitrag.
Für KMU sind zwei Punkte besonders wichtig:
- Verhältnismäßigkeit. Maßgeblich sind Risikoexposition, Unternehmensgröße, Umsetzungskosten sowie Eintrittswahrscheinlichkeit und Schwere von Vorfällen. Von einem Hersteller mit 200 Mitarbeitenden erwartet niemand ein SOC auf Konzernniveau.
- Nachweis. Sie müssen die Umsetzung belegen können. „Wir patchen regelmäßig“ ist kein Nachweis. Scan-Historie, Behebungsprotokolle und Berichte sind es.
Zwar verlangt das Gesetz keine kontinuierlichen Scans jedoch fällt im Ernstfall eine Maßnahme, die nur einmal im Jahr läuft, schwer unter "wirksam" und "dem Stand der Technik entsprechend".
NIS2-Checkliste: Schwachstellenmanagement nach § 30 BSIG
|
Geltungsbereich |
§ 30 Abs. 2 |
Was das Gesetz regelt |
Bedeutung für die praktische Umsetzung |
|
Risikoanalyse |
Pkt. 1 |
Konzepte zur Risikoanalyse und zur Sicherheit in der Informationstechnik |
Risikoentscheidungen auf ein aktuelles Bild Ihrer Assets und Schwachstellen stützen, nicht auf ein einmaliges Audit. |
|
Schwachstellen-Management |
Pkt. 5 |
Sicherheit bei Erwerb, Entwicklung und Wartung von IT-Systemen, Komponenten und Prozessen, einschließlich Management und Offenlegung von Schwachstellen |
Interne und externe Netzwerke nach festem Zeitplan prüfen und auf kontinuierliche Überwachung hinarbeiten. Priorisierung nach tatsächlicher Ausnutzungswahrscheinlichkeit und Gegenmaßnahmen bis zum Abschluss verfolgen. Eine Meldestelle für Schwachstellen veröffentlichen, etwa per security.txt. |
|
Lieferkette |
Pkt. 4 |
Sicherheitsaspekte der Beziehungen zu unmittelbaren Anbietern und Diensteanbietern |
Von Dienstleistern betreute Systeme und Fernzugänge in Ihrem Netz und an Ihrem Perimeter im Blick behalten. Den Rest regeln Verträge und Lieferantenbewertungen. |
|
Wirksamkeit |
Pkt. 6 |
Konzepte und Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen |
Berichte führen, die Befunde, Behebungszeiten und Trends zeigen. Das ist der Nachweis, den Sie dem BSI auf Anfrage vorlegen müssen. |
|
Asset-Management |
Pkt. 9 |
Konzepte für Personalsicherheit, Zugriffskontrolle und die Verwaltung von IKT-Systemen, -Produkten und -Prozessen |
Die Führung eines automatisierten, aktuellen Inventars von Hardware, Software, offenen Ports und Cloud-Ressourcen. |
Und OT? Ja, wenn Sie bei der Erbringung Ihrer Dienste darauf angewiesen sind. § 30 BSIG umfasst die informationstechnischen Systeme, Komponenten und Prozesse, die Sie für Ihre Dienste nutzen, und das BSI rechnet dazu auch OT, etwa industrielle Steuerungssysteme. Die BSI-Hinweise zum Schwachstellenmanagement gehen ausdrücklich auf OT-Geräte ein, nehmen Sie deshalb geschäftskritische OT-Systeme in Ihre Planung mit auf.
Vier Hürden für KMU beim Schwachstellenmanagement nach NIS2
-
Die Pentest-Falle
Viele Mittelständler haben Prüferfragen bisher mit einem jährlichen Penetrationstest beantwortet. Ein Pentest liefert tiefe Einblicke, die aber nur für einen kurzen Zeitraum gültig sind. Wird am Tag nach dem Test eine kritische Schwachstelle veröffentlicht, bleibt sie bis zum nächsten Test unbemerkt. Pentests haben weiterhin ihren Wert. Sie ersetzen aber kein kontinuierliches Schwachstellenmanagement und lassen sich allein kaum als wirksame Maßnahme vertreten.
-
Zu viele Warnungen, zu wenig Kontext
Enterprise-Plattformen brauchen oft eigenes Personal, um Scans zu konfigurieren und Befunde abzuarbeiten. Das IT-Team von kleineren Unternehmen mit einem langen Bericht voller „kritischer“ Befunde weiß nicht, wann und wo diese zwischen all den anderen Projekten angegangen werden sollen. Schweregrade allein lösen das nicht. Eine mittelschwere Schwachstelle, die Ransomware-Gruppen aktiv ausnutzen, kann relevanter sein als eine kritische, die aktuell niemand angreift. Ohne diesen Kontext arbeitet das Team an den falschen Stellen, während exponierte Systeme warten müssen.
-
Die Trennung von IT & OT
Viele Hersteller trennen die Büro-IT von der Operational Technology (OT) in der Fertigung. Viele klassische Scanner sind nur für IT gebaut. Gegen speicherprogrammierbare Steuerungen (SPS) eingesetzt, können sie die Produktion stören. Ein separates OT-Tool kostet zusätzlich und liefert eine Silo-Sicht auf das Risiko. Außerdem übersieht diese Trennung etwas Grundlegendes: Auch OT-Umgebungen laufen auf normaler IT. SCADA-Server und Engineering-Stationen sind oft gewöhnliche Windows-Rechner. Ein reines IT-Tool und ein reines OT-Tool sehen jeweils nur die Hälfte der Medallie.
-
Behebungshinweise, die Generalisten umsetzen können
Ihre Administratoren sollten keine Security-Spezialisten sein müssen, um eine Schwachstelle zu beheben. Befunde brauchen klare Handlungsschritte. Sodass Ihr Team Schwachstellen ohne teure externe Berater beheben kann.
Wie kontinuierliche IT- & OT-Scans § 30 BSIG unterstützen
Die Next-Gen Vulnerability Management Platform von Holm Security bündelt Exposure- und Schwachstellenmanagement für IT, Cloud, Webanwendungen und OT in einer Ansicht:
- Kontinuierliche Prüfung interner und externer Netzwerke, mit immer aktuellem Asset-Inventar.
- Risikobasierte Priorisierung zeigt, ob eine Schwachstelle aktiv ausgenutzt oder bei Ransomware-Angriffen eingesetzt wird.
- OT-Scans unter Ihrer Kontrolle. Eine Scanner Appliance in Ihrem Netzwerk arbeitet mit read-only-Standardprofilen. Sie behalten weiterhin Kontrolle über IP-Bereiche, Wartungsfenster und Paketraten. Auf Windows-basierten OT-Systemen erfasst der Device Agent das Inventar ganz ohne Netzwerk-Scans. Letztendlich kann kein Anbieter garantieren, dass empfindliche Geräte nie beeinträchtigt werden aber so behalten Sie die volle Kontrolle über Umfang, Zeitplan und Intensität der Scanläufe.
- Konkrete Anleitungen zu Remediationsschritten, die Ihr Team umsetzen kann.
- Berichte, die Befunde und Behebungen über die Zeit dokumentieren.
- Hosting in Europa, damit Ihre Schwachstellendaten in der EU bleiben.
Compliance, die Sie auch widerstandsfähiger macht
Das NIS2UmsuCG verlangt, was gute Sicherheitspraxis ohnehin ausmacht:
Wissen darüber was geschützt werden muss und welche Schwachstellen darin verborgen sind. Die kritikalität der Schwachstellen in der Praxis und eine zuverlässige Dokumentation Ihrer Gegenmaßnahmen. Mit kontinuierlichen Scans, risikobasierter Priorisierung und kontrollierter OT-Abdeckung in einer Plattform deckt auch ein kleines IT-Team die Anforderungen an das Schwachstellenmanagement aus § 30 BSIG ab.
Erfahren Sie, wie Holm Security Ihre Angriffsfläche in IT und OT reduziert und die Nachweise liefert, die NIS2 verlangt.
Unsere Experten beraten Sie gerne!!
FAQ
-
Wer muss § 30 BSIG umsetzen?
"Besonders wichtige" und "wichtige" Einrichtungen nach dem NIS2UmsuCG. Ob Ihr Unternehmen betroffen ist, hängt von Sektor, Mitarbeiterzahl und Umsatz ab. Das BSI bietet dafür eine kostenlose Online-Prüfung an.
Zur NIS-2-Betroffenheitsprüfung des BSI. -
Verlangt NIS2 kontinuierliche Schwachstellenscans?
Nein, aber das Gesetz legt auch kein Intervall fest. § 30 BSIG verlangt wirksame Maßnahmen, die dem Stand der Technik entsprechen sollen, und Sie müssen die Einhaltung dokumentieren. Das BSI nennt das regelmäßige Scannen von Systemen auf bekannte Sicherheitslücken, ohne zu sagen, wie oft. Sie müssen Ihr Intervall also selbst begründen, und ein jährlicher Scan lässt sich kaum vertreten, wenn täglich neue Schwachstellen auftauchen. Kontinuierliche Prüfung schließt diese Lücke und ist der einfachste Weg, die Wirksamkeit Ihrer Maßnahmen nachzuweisen.
-
Genügt ein jährlicher Pentest, um die NIS2-Anforderungen an das Risikomanagement zu erfüllen?
Nein, nicht allein. In Deutschland sind die NIS2-Risikomanagementpflichten in § 30 BSIG geregelt, der keine bestimmten Tests nennt. Er verlangt aber wirksame Maßnahmen, zu denen das Schwachstellenmanagement und ein Verfahren zur Bewertung ihrer Wirksamkeit gehören. Außerdem müssen Sie die Einhaltung dokumentieren können. Ein Pentest zeigt nur den Status Quo Ihrer Sicherhietsmaßnahmen zu einem gewissen Zeitpunkt und kann deshalb nicht belegen, dass Sie Schwachstellen finden und beheben, sobald sie auftreten. Das BSI nennt das regelmäßige Scannen von Systemen und hält einmalige Sicherheitsprüfungen nicht für ausreichend.
-
Gilt § 30 BSIG auch für OT?
Es gilt für die informationstechnischen Systeme, Komponenten und Prozesse, die Sie für Ihre Dienste nutzen, und das BSI rechnet dazu auch geschäftskritische OT. Die BSI-Hinweise zum Schwachstellenmanagement gehen ausdrücklich auf OT-Geräte ein.
-
Wer haftet nach dem NIS2UmsuCG?
Nach § 38 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen. Bei Pflichtverletzungen haftet sie für schuldhaft verursachte Schäden.
Wir bieten eine beispiellose 360-Grad Abdeckung und umfassende Einblicke. Entdecken Sie Schwachstellen, bewerten Sie Risiken und setzen Sie Prioritäten für die Behebung mit Holm Security Vulnerability Management Platform (VMP) für alle Assets in Ihrer IT Infrastruktur.