

 Global
 Belgium
 Denmark
 Finland
 Germany
 Malaysia
 Netherlands
 Norway
 Poland
 Sweden
 UK
Im Mai 2026 veröffentlichte das Sicherheitsteam von Microsoft eine Breach-Fallstudie. Das Ergebnis? Eine einzige kompromittierte Identität führte zur vollständigen Übernahme der Microsoft 365- und Azure-Umgebung des betroffenen Unternehmens. Die als Storm-2949 nachverfolgte Kampagne benötigte weder Schadsoftware noch einen Software-Exploit. Sie basierte auf Social Engineering, einer Schwachstelle im Self-Service-Prozess zur Kennwortrücksetzung und einem Tenant mit Konfigurationslücken. Von dort aus breitete sich die Attacke über OneDrive und SharePoint aus und exfiltrierte Daten aus der gesamten Umgebung.
Solche Fälle zeigen ein wiederkehrendes Muster: Die Ursache ist meist kein fehlendes Patch, sondern eine Sicherheitseinstellung, die nie gehärtet wurde.
Was steckt hinter einem Microsoft 365 Security Assessment?
Microsoft 365 bildet das digitale Rückgrat für die Geschäftsprozesse von Millionen Unternehmen weltweit. Dementsprechend hat sich die Absicherung von Microsoft 365 zu einer eigenen Spezialdisziplin entwickelt. Identitäten, E-Mail, Collaboration und Datenschutz bringen jeweils eigene Einstellungen, Standardwerte und blinde Flecken mit sich. Den Tenant über einen längeren Zeitraum hinweg kontinuierlich an einer sicheren Baseline auszurichten, stellt viele IT-Sicherheitsteams vor enorme Herausforderungen.
Im Gegensatz zu einer klassischen On-Premises-Infrastruktur können Unternehmen in Microsoft 365 keinen traditionellen Schwachstellen-Scan durchführen. Microsoft steuert und patcht die zugrunde liegende Infrastruktur selbst. Die Verantwortung des Kunden liegt in der Konfiguration des Tenants (Shared Responsibility Model).
Microsoft Secure Score & Holm Security
Die meisten Unternehmen nutzen den integrierten Microsoft Secure Score, um ihren Konfigurationsstatus zu bewerten. Dieser ist zwar ein wertvolles Instrument, spiegelt jedoch primär Microsofts Perspektive auf das eigene Produkt wider.
Das Microsoft 365 Assessment von Holm Security evaluiert Ihren Tenant hingegen gegen die CISA SCuBA-Baseline (Secure Cloud Business Applications). Diese definiert 130 Sicherheitseinstellungen für Microsoft Entra ID, Exchange Online, SharePoint Online, Microsoft Teams und Microsoft Defender for Office 365.
Das Assessment von Holm Security ist eine ideale Ergänzung zum Microsoft Secure Score konzipiert. IT-Sicherheitsteams profitieren maßgeblich davon, beide Perspektiven auf ihre Configuration Posture zu kombinieren.
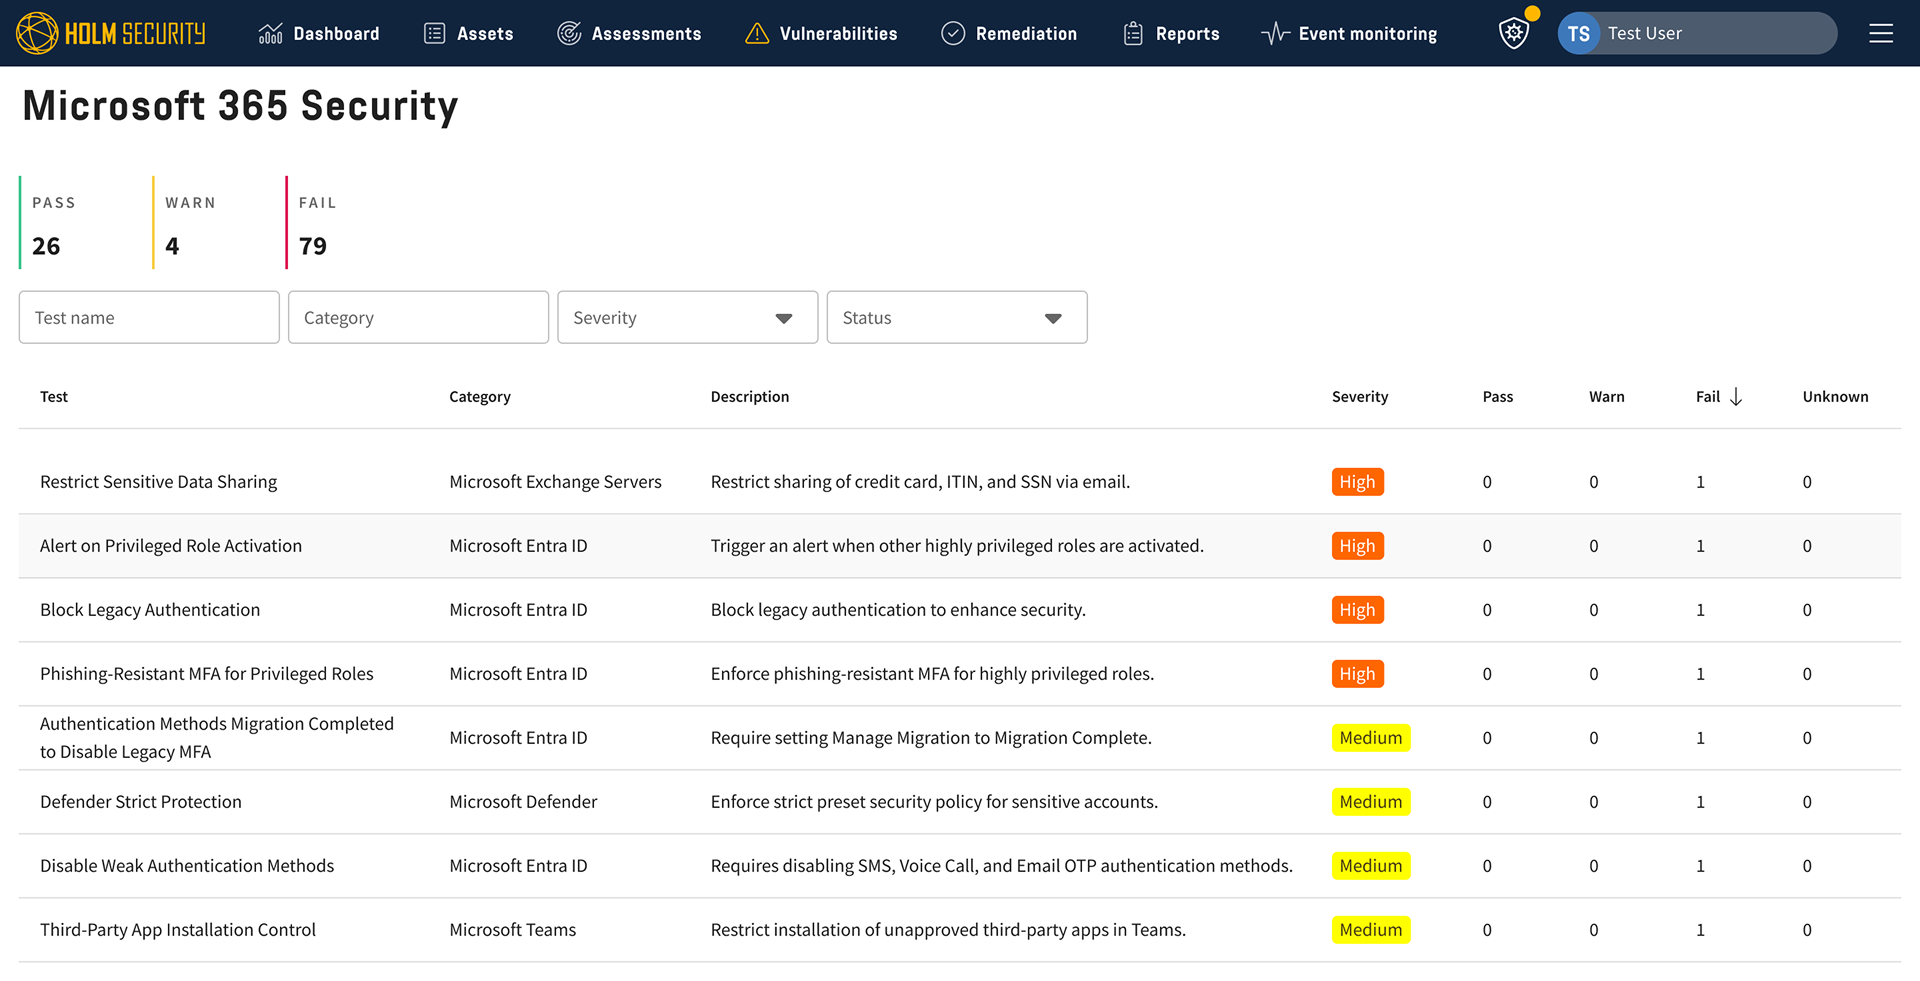
Das prüft Holm Security im Microsoft 365 Security Assessment
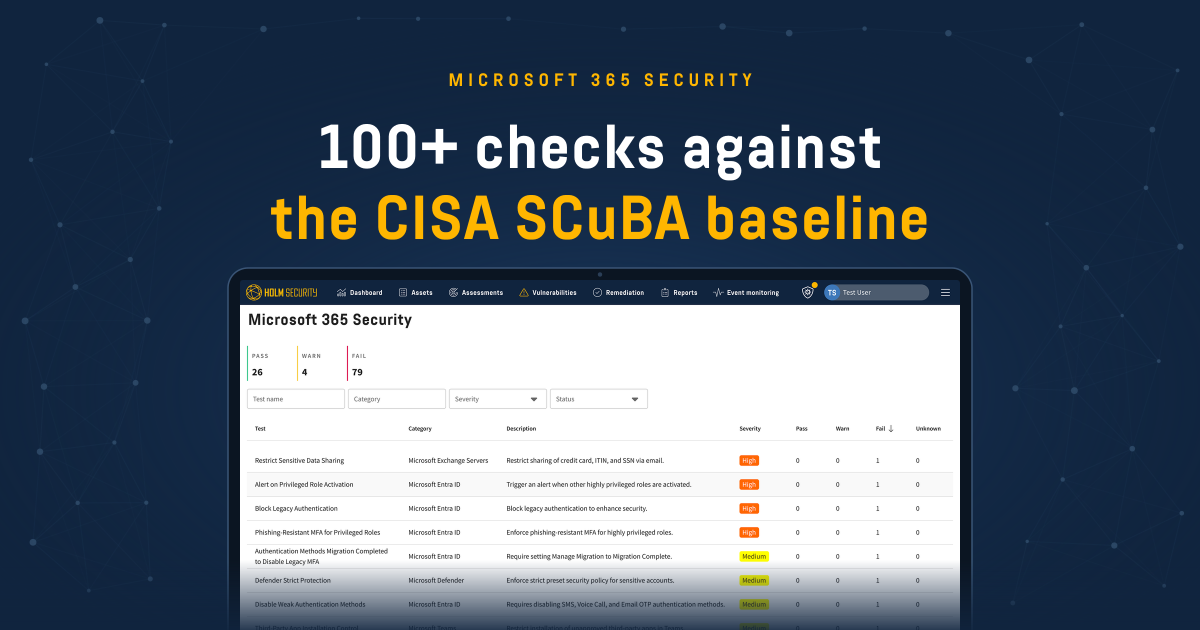
Das Assessment von Holm Security führt über 100 automatisierte Prüfungen im Tenant durch. Hier sind einige zentrale Beispiele, was diese Prüfungen aufdecken können und warum sie in einem Cyber-Angriffsszenario entscheidend sind:
- DKIM- und DMARC-Durchsetzung auf p=reject: Viele Unternehmen betreiben DMARC lediglich im Monitoring-Modus (p=none). Dadurch werden gefälschte E-Mails zwar protokolliert, aber nicht blockiert. Cyberkriminelle können solche Domains ausnutzen, um sich als Führungskräfte auszugeben (Business Email Compromise / CEO-Fraud). Holm Security überprüft, ob DKIM aktiv ist und DMARC strikt auf Durchsetzung (p=reject) steht.
- Alerting für Privileged Identity Management (PIM): Sicherheitsteams müssen sofort informiert werden, wenn Konten administrative Rechte erhalten. Holm Security prüft, ob Warnmeldungen für Rollenzuweisungen, Aktivierungen und Berechtigungsänderungen bei allen privilegierten Rollen konfiguriert sind.
- Gastzugriffs-Kontrollen (Guest Access): Externe Partner behalten oft noch lange nach Projektabschluss Zugriff auf den Tenant. Holm Security prüft, ob Gastrechte eingeschränkt sind, ob Gäste weitere Gäste einladen können und ob inaktive Gastkonten regelmäßig auditiert werden.
- SharePoint-Freigabelinks: Der Unterschied zwischen einem Link, der eine Anmeldung erfordert, und der Standardeinstellung „Jeder mit dem Link“ entscheidet über ungewollte Datenabflüsse. Holm Security analysiert das Standard-Freigabeverhalten in SharePoint und OneDrive, damit "Oversharing" gar nicht erst vorkommt.
- Teams Federation und App-Richtlinien: Externe Teams-Federation öffnet direkte Kommunikationskanäle zu fremden Organisationen. Richtlinien für Drittanbieter-Apps bestimmen, welche Anwendungen Nutzer ohne Freigabe installieren dürfen. Holm Security prüft beide Aspekte sowie Meeting-Richtlinien für anonyme Beitritte und den Lobby-Bypass.
- Veraltete Authentifizierungsprotokolle (Legacy Auth): Basis-Authentifizierung, POP, IMAP und SMTP AUTH umgehen moderne MFA-Schutzmechanismen. Holm Security stellt sicher, dass Legacy Authentication auf Tenant-Ebene deaktiviert ist, und schlägt Alarm, wo sie auf einzelnen Postfächern noch aktiv ist.
- Audit-Log-Aufbewahrung und SIEM-Weiterleitung: Erfolgreiche Erkennung und forensische Analysen hängen von verlässlichen Logs ab, die ausreichend lange gespeichert und an der richtigen Stelle ausgewertet werden. Holm Security prüft, ob das Unified Audit Logging aktiviert ist, angemessene Aufbewahrungsfristen eingestellt sind und Protokolle an ein SIEM weitergeleitet werden.
Jede Prüfung liefert ein klares Pass/Fail-Ergebnis, nennt die konkret betroffenen Benutzer, Gruppen oder Einstellungen und bietet einen direkten Behebungspfad (Remediation) inkl. Verlinkung in das jeweilige Microsoft Admin Center.
Automatisierte Assessments helfen den manuellen Audit-Aufwand zu reduzieren
Ein manuelles Audit eines Microsoft 365 Tenants gegen die CISA SCuBA-Baseline bedeutet, 130 Konfigurationspunkte in zahlreichen Admin Centern per Hand zu überprüfen. Das automatisierte Assessment von Holm Security erledigt dieselbe Prüfung in wenigen Minuten über schreibgeschützte API-Abfragen.
Unsere Plattform bietet Ihnen:
-
- Klare Pass/Fail-Ergebnisse pro Control inklusive exakter Identifikation betroffener Nutzer, Gruppen und Ressourcen.
- Schritt-für-Schritt-Anleitungen zur Behebung mit Verlinkungen zum passenden Microsoft Admin Center.
- Kontinuierliches Monitoring, um Configuration Drift sofort zu erkennen, wenn Administratoren Änderungen vornehmen oder Microsoft neue Features und Standardeinstellungen einführt.
- Nur-Lese-Zugriff (Read-Only) über die Microsoft-Rolle Globaler Leser (Global Reader), wodurch jeglicher Schreibzugriff auf Ihren Tenant ausgeschlossen ist.
Möchten Sie erfahren, wie Holm Security Sie bei der Absicherung Ihrer Microsoft 365-Umgebung unterstützen kann? Unsere Experten beraten Sie gerne!
FAQ
-
Was ist ein Microsoft 365 Security Assessment?
Es prüft die Konfiguration Ihres Microsoft 365 Tenants gegen eine etablierte Sicherheits-Baseline. Da Identitäten, E-Mail, Collaboration und Datenschutz jeweils eigene Einstellungen, Standards und blinde Flecken besitzen, zeigt ein Assessment exakt auf, wo Ihr Tenant von Best Practices abweicht.
-
Warum kann ich nicht einfach einen klassischen Schwachstellen-Scan auf Microsoft 365 laufen lassen?
Im Gegensatz zu Ihrer On-Premises-Infrastruktur ist ein herkömmlicher Network Vulnerability Scan in Microsoft 365 nicht möglich. Microsoft verwaltet und patcht die zugrunde liegende Cloud-Infrastruktur direkt. Ihre Verantwortung als Kunde liegt in der Sicherheitskonfiguration des Tenants. Genau das überprüft das Assessment.
-
Reicht der Microsoft Secure Score nicht aus?
Der Secure Score ist ein hilfreiches Tool, spiegelt jedoch in erster Linie Microsofts eigene Sichtweise auf das eigene Produkt wider. Das Assessment von Holm Security wurde entwickelt, um den Secure Score zu ergänzen. IT-Sicherheitsteams profitieren entscheidend davon, beide Perspektiven auf ihre Sicherheitslage zu kombinieren.
-
Was ist die CISA SCuBA-Baseline?
Die CISA SCuBA-Baseline (Secure Cloud Business Applications) ist ein von der US-Cybersicherheitsbehörde CISA definierter Sicherheitsstandard für SaaS-Umgebungen. Das Assessment von Holm Security deckt die Baselines für Microsoft Entra ID, Exchange Online, SharePoint Online, Microsoft Teams und Microsoft Defender for Office 365 ab.
-
Was prüft Holm Security genau in Microsoft 365 Tenants?
Das Assessment von Holm Security führt über 100 automatisierte Checks im Tenant durch. Dazu gehören unter anderem die Durchsetzung von DKIM/DMARC, Alarme bei Privileged Identity Management (PIM), Gastzugriffs-Kontrollen, SharePoint-Link-Standards, Teams-Federation- und App-Richtlinien, Legacy-Authentifizierung sowie Audit-Log-Retention und SIEM-Anbindung.
-
Wie sehen die Ergebnisse aus?
Jeder Check liefert ein eindeutiges „Pass“ oder „Fail“ inklusive Angabe der betroffenen Benutzer, Gruppen oder Konfigurationen. Zudem erhalten Sie konkrete Empfehlungen zur Behebung (Remediation) inklusive Verlinkung ins jeweilige Microsoft Admin Center.
-
Kann das Assessment Einstellungen in meinem Tenant verändern?
Nein. Der Zugriff ist strikt schreibgeschützt (Read-Only) und erfolgt über die Microsoft-Rolle Globaler Leser (Global Reader). Es gibt keinerlei Schreibrechte in Ihrem Tenant.
-
Wie oft wird mein Tenant überprüft?
Kontinuierlich. Das Assessment erkennt sogenannten Configuration Drift automatisch – etwa wenn Administratoren Einstellungen ändern oder Microsoft neue Funktionen und Standardwerte ausrollt.
-
Wie lange dauert ein Assessment im Vergleich zu einer manuellen Prüfung?
Ein manuelles Audit gegen die Baseline erfordert das händische Durchgehen von 130 Controls über mehrere Admin Center hinweg. Das automatisierte Assessment schließt diese Prüfung per API-Abfrage in wenigen Minuten ab.
-
Fallen für das M365 Security Assessment zusätzliche Kosten an?
Nein. Microsoft 365 Security ist in den Abonnements System & Network Security sowie Cloud Security von Holm Security ohne Aufpreis enthalten (verfügbar jedoch nur im Cloud-Deployment).